
Google засече AI агент, който открива уязвимости и разработва експлойти самостоятелно
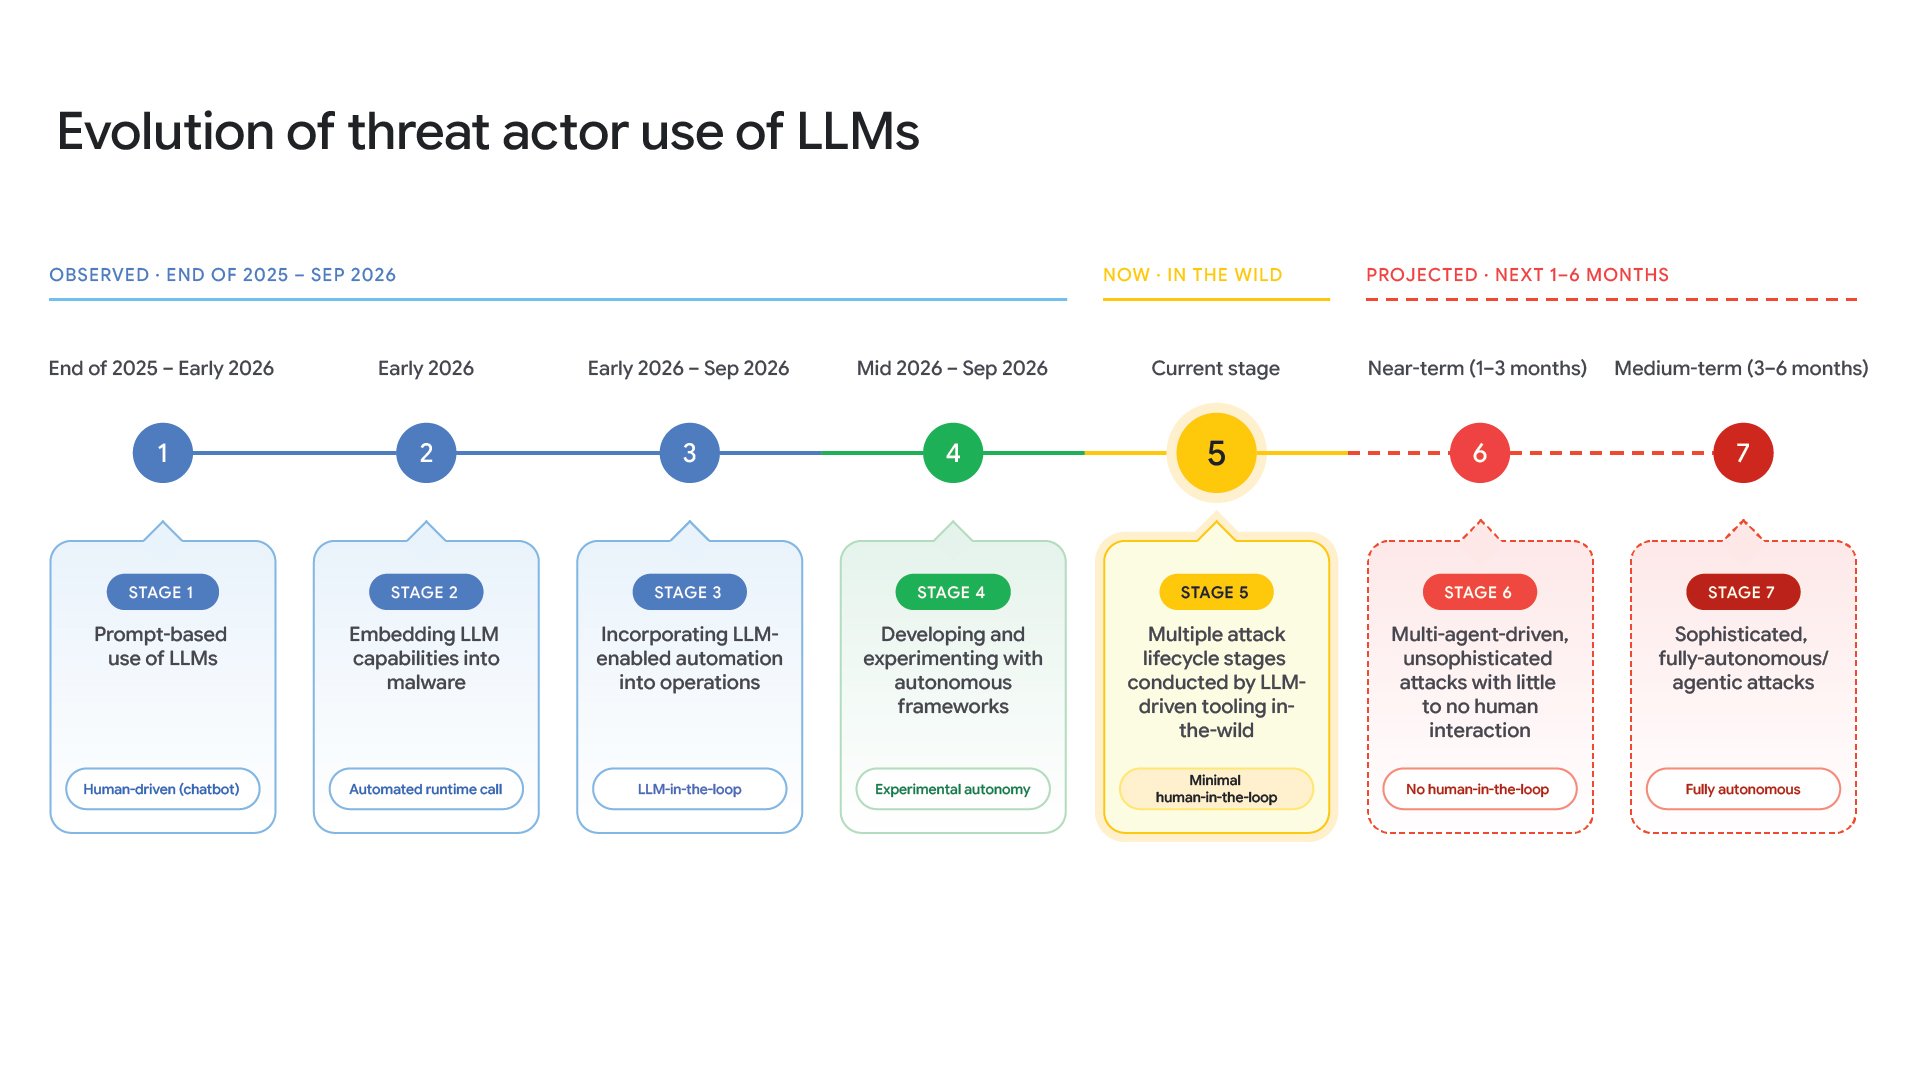
Google Threat Intelligence Group (GTIG) съобщава за първи наблюдаван от организацията случай, в който AI агент автоматично открива уязвимости и разработва експлойти без човешка намеса. Данните са част от актуализация на AI Threat Tracker, публикувана на 16 ноември. Според Google това е знак за преход от използване на езикови модели за отделни задачи към по-автономни инструменти, които могат да изпълняват няколко етапа от атаката.
Системата, наречена exploit_agent, е била открита на изложен в интернет тестов сървър. Тя използвала големи езикови модели и сравнявала непрекъснато кода на популярни уеб приложения преди и след публикуване на корекции за сигурност. След това анализирала промените, търсела потенциални уязвимости, подготвяла експлойти и ги изпълнявала автоматично. В конфигурационните файлове GTIG открила коментари на руски език. Телеметрията на сървъра сочела интерес към френски сайтове в медийния, развлекателния и образователния сектор.
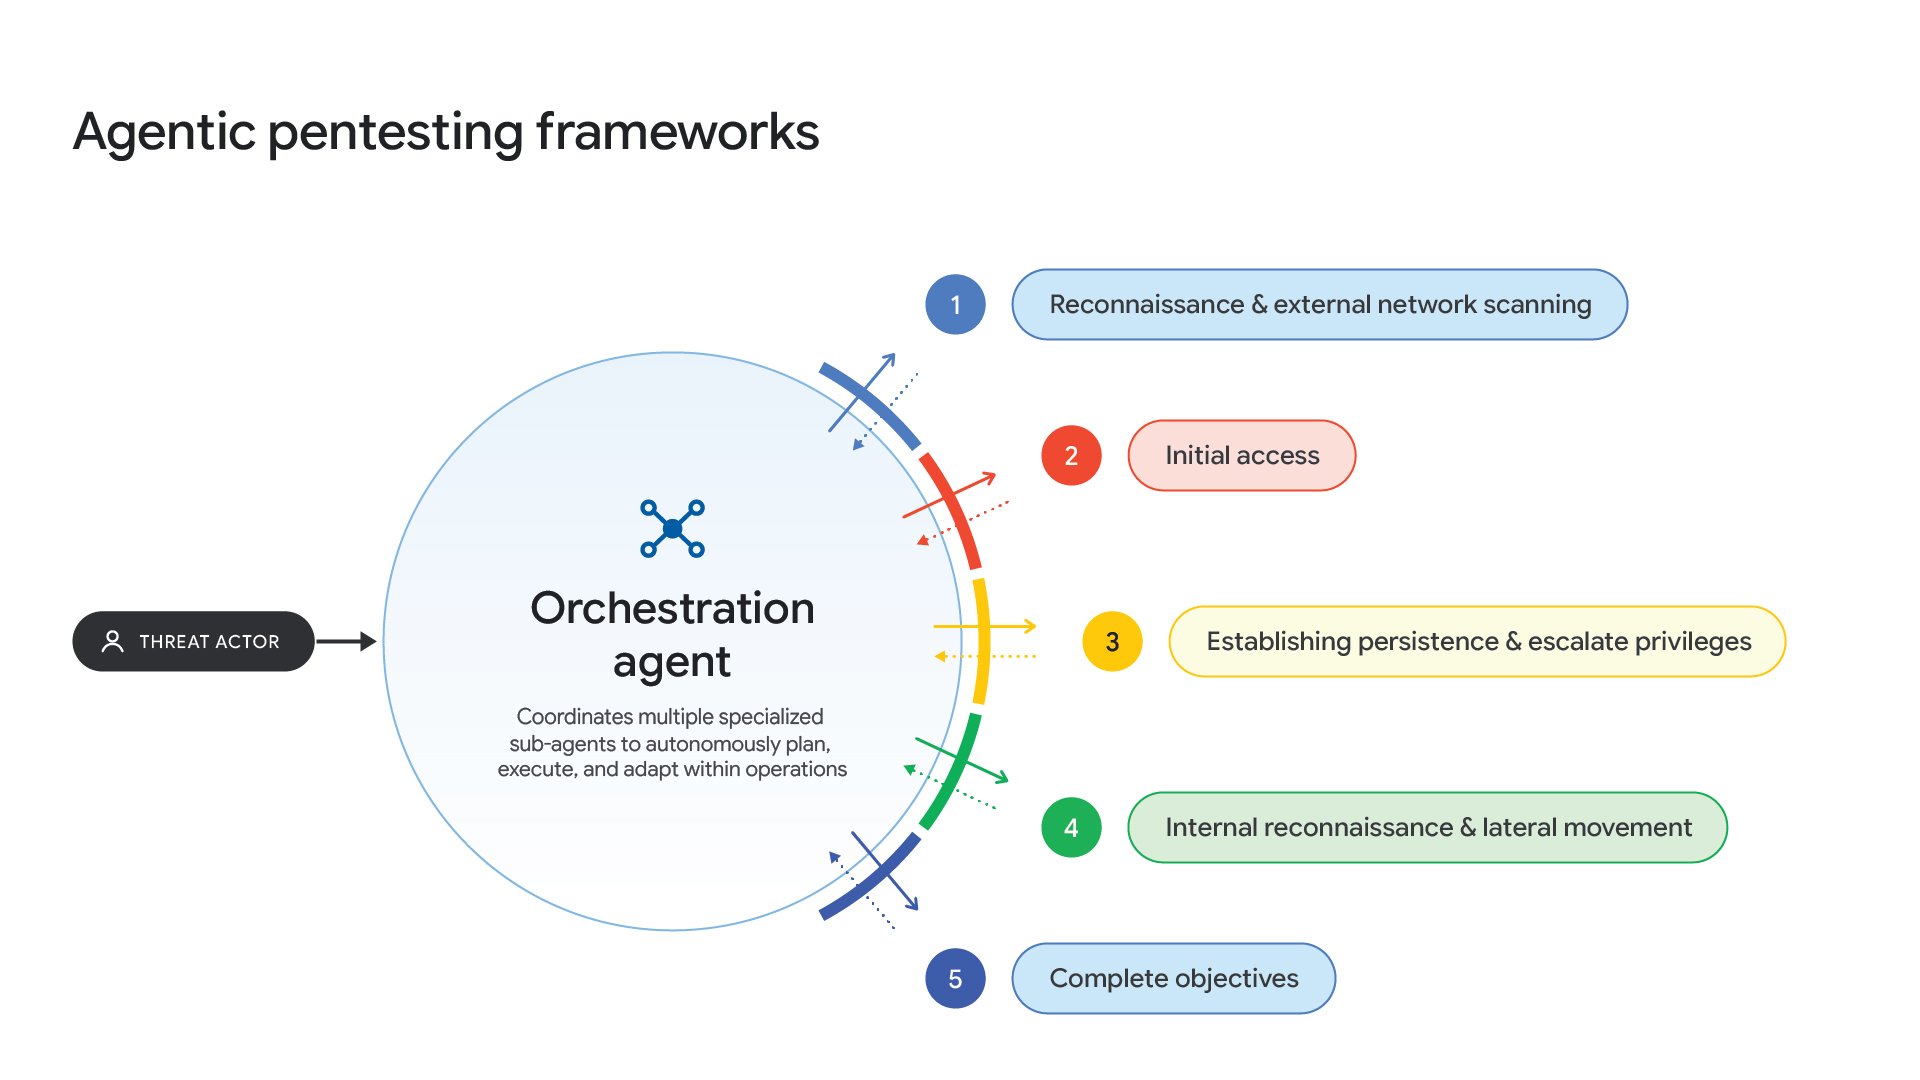
Докладът описва и използване на инструменти с отворен код, базирани на AI агенти, при реални прониквания. GTIG е наблюдавала CAIRN и PentAGI в дейност на заплахи, както и експерименти с CyberStrikeAI и други инструменти. Те могат да автоматизират отделни задачи като разузнаване, търсене на уязвимости и адаптиране на действията според резултатите. Сред наблюдаваните оператори има такива, мотивирани от финансова изгода, както и заподозрени в кибершпионаж. Google посочва, че тези системи ускоряват операциите, но засега могат да оставят повече следи и да са по-лесни за откриване.
AI се използва и за мащабиране на операции за влияние. В един от случаите GTIG проследила разработването на платформа, използваща API на Gemini и инструменти от други доставчици. Отделен изпълнител създавал система, проектирана да управлява над 100 000 акаунта чрез автоматизирани агенти и виртуални телефони в облака. Подсказките към моделите включвали генериране на локализирани профили и изображения с умишлени несъвършенства, например зърнистост и неравномерно осветление, за да изглеждат по-естествени.
GTIG отчита и употреба на езикови модели от свързани с Китай групи за разузнаване и анализ на откраднати данни. При операции, свързани със Северна Корея, са използвани генерирани професионални профили за набелязване на компании за криптовалути. В няколко случая нападателите са злоупотребили с конфигурационни файлове на AI помощници за програмиране, така че при стартирането им да се изтегли зловреден код. Някои от изображенията в измамните профили са съдържали водни знаци SynthID.
Google заявява, че е деактивирала свързани с установените злоупотреби проекти и акаунти и е актуализирала защитите на Gemini. Компанията посочва, че използва откритията на GTIG за подобряване на механизмите, които разпознават и отказват съдействие за подобни дейности.


